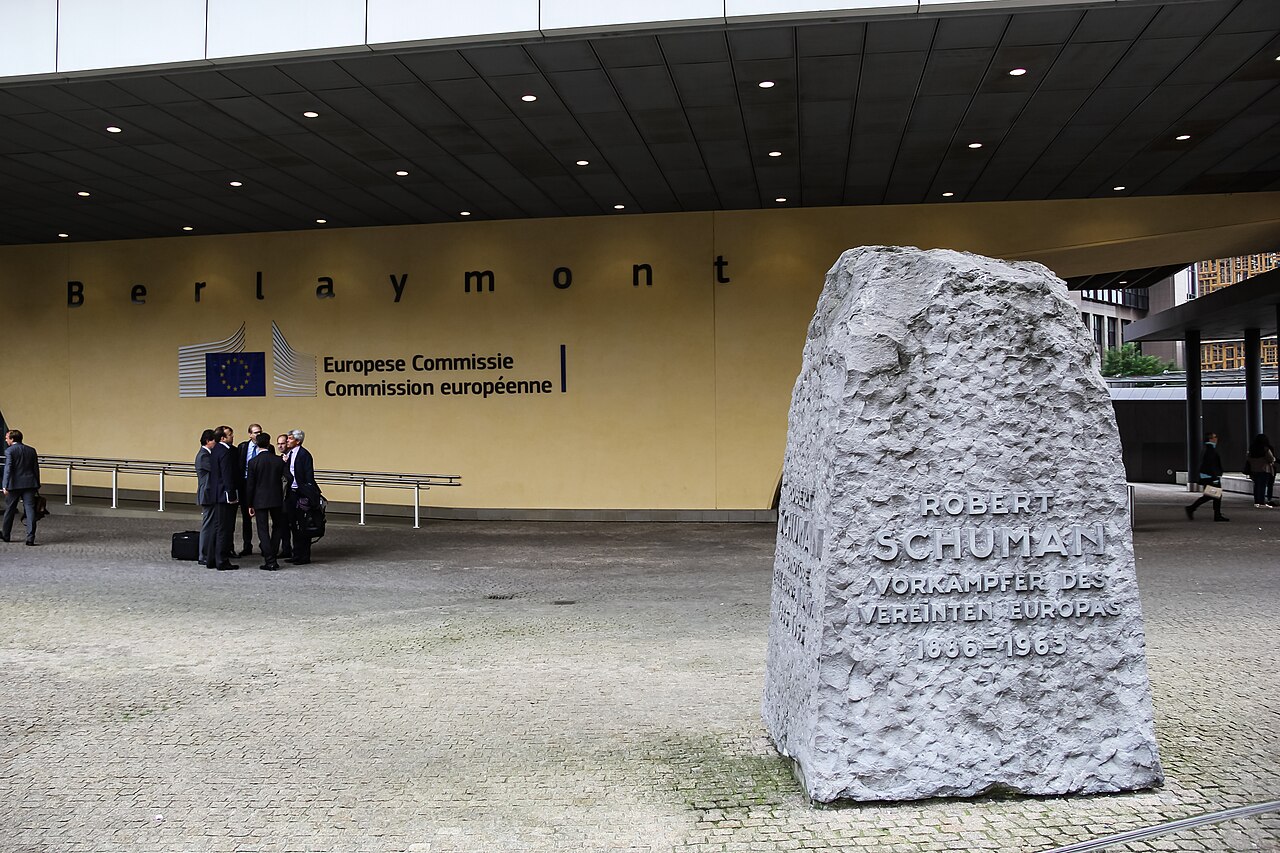
El comunicado de la Comisión, publicado simultáneamente en las 24 lenguas oficiales de la UE a las 22:00 del sábado, establece un marco de actuación de emergencia con cinco elementos concretos. Primero, la convocatoria de una consulta pública acelerada de 14 días —frente a los 90 habituales— en la que las empresas tecnológicas, las organizaciones de protección de la infancia, las autoridades nacionales de protección de datos y los expertos en ciberseguridad deberán presentar sus posiciones sobre las implicaciones técnicas y legales de la votación del Parlamento. Segundo, la creación de un grupo de trabajo interservicios de 40 funcionarios —15 de la DG CONNECT, 10 de la DG JUST, 10 de la DG HOME y 5 del Servicio Jurídico— que elaborará unas directrices técnicas vinculantes antes del 5 de mayo. Tercero, la activación del procedimiento de urgencia del artículo 66 del RGPD, que permite a la Comisión emitir decisiones de ejecución sin pasar por el comité de representantes permanentes (COREPER) ni por el procedimiento legislativo ordinario. Cuarto, la exigencia a Meta, Apple y Google de que presenten individualmente sus planes de adaptación antes del 30 de abril, con un nivel de detalle técnico que incluya diagramas de flujo de datos, evaluaciones de impacto de privacidad actualizadas y calendarios de implementación verificables. Y quinto, la advertencia formal de que cualquier incumplimiento del plazo o cualquier medida unilateral que genere 'fragmentación regulatoria' podrá ser sancionado con multas de hasta el 6% de la facturación global anual de la empresa infractora, un porcentaje que en el caso de Meta equivaldría a aproximadamente 8.100 millones de euros.
La reacción de Meta ha sido la más visible y la más controvertida. La compañía de Mark Zuckerberg anunció el jueves, apenas 18 horas después de la votación del Parlamento, que suspendía 'con efecto inmediato' la función de escaneo automático de contenidos de abuso sexual infantil en WhatsApp e Instagram para los 450 millones de usuarios europeos de ambas plataformas. La decisión, comunicada mediante un post en el blog corporativo firmado por el vicepresidente de asuntos europeos, Markus Reinisch, fue presentada como una medida de 'cumplimiento preventivo' pero ha sido interpretada por los críticos como una maniobra de presión destinada a forzar a la Comisión a intervenir: al retirar unilateralmente una herramienta de protección infantil, Meta crea un vacío de seguridad que obliga a las autoridades a actuar con urgencia y, potencialmente, a suavizar la interpretación de la votación parlamentaria. Europol ha emitido un comunicado expresando su 'profunda preocupación' por la suspensión del escaneo y ha cifrado en aproximadamente 3.400 los reportes mensuales de material de abuso infantil que la función generaba antes de ser desactivada, una cifra que las organizaciones de protección de la infancia han utilizado para acusar a Meta de 'utilizar a los niños como rehenes regulatorios'.
Apple ha adoptado una estrategia diferente pero igualmente problemática para Bruselas. La compañía de Cupertino comunicó el viernes a través de un correo electrónico enviado a las autoridades nacionales de protección de datos de los 27 estados miembros que modificaría los ajustes de privacidad de iCloud para usuarios europeos 'en las próximas 72 horas', sin especificar la naturaleza exacta de los cambios ni ofrecer una evaluación de impacto previa. La Irish Data Protection Commission (DPC), que actúa como autoridad principal de supervisión de Apple en la UE por ser Irlanda el país donde la compañía tiene su sede europea, ha solicitado formalmente a Apple que suspenda cualquier modificación hasta que la Comisión emita sus directrices, una petición que fuentes de la DPC describen como 'inusualmente firme' para un regulador que históricamente ha sido criticado por su lentitud y su laxitud frente a las grandes tecnológicas. Google, por su parte, ha mantenido un perfil más bajo: su comunicado del viernes se limitaba a anunciar una 'revisión' de los servicios de almacenamiento en la nube sin concretar plazos ni medidas, pero fuentes internas de la compañía han filtrado a Reuters que el equipo jurídico de Google en Europa trabaja en un plan de adaptación que incluiría la creación de un sistema de encriptación end-to-end para Google Drive que haría técnicamente imposible el escaneo de contenidos, una medida que Europol considera 'la peor pesadilla posible' para la lucha contra el abuso infantil en línea.
La entrada en vigor del mecanismo CEAGA —la Cláusula Europea de Ajuste de Garantías Anticrisis aprobada por el Consejo extraordinario del jueves en el marco de la crisis de Ormuz— añade una capa de complejidad institucional al panorama regulatorio europeo. El CEAGA, diseñado originalmente como un instrumento de respuesta económica ante la amenaza de interrupción de los suministros energéticos por el bloqueo del estrecho de Ormuz, incluye una disposición poco advertida —el artículo 7.3— que otorga a la Comisión poderes temporales para emitir 'decisiones de salvaguarda digital' cuando considere que la inestabilidad regulatoria en el sector tecnológico pueda afectar al funcionamiento del mercado interior. La simultaneidad de ambas crisis —la digital y la energética— está poniendo a prueba la capacidad institucional de una Comisión que, con menos de dos años de mandato, ya se enfrenta a un nivel de exigencia sin precedentes desde la pandemia.
Las organizaciones de protección de la infancia han reaccionado con alarma ante lo que consideran un giro peligroso de la política europea de privacidad. La International Watch Foundation (IWF), con sede en Cambridge, ha publicado un informe de emergencia en el que estima que la eliminación de la excepción de abuso infantil podría provocar una caída del 85% en la detección de material de abuso sexual infantil en las plataformas europeas en los próximos seis meses, un escenario que la organización califica de 'catástrofe para la protección de la infancia'. Missing Children Europe, la red de organizaciones que coordina la búsqueda de menores desaparecidos en el continente, ha solicitado una reunión urgente con la comisaria Jourová y ha anunciado que presentará un recurso ante el Tribunal General de la UE si la Comisión no establece un mecanismo alternativo de detección antes del 30 de junio. En el otro extremo del debate, la Electronic Frontier Foundation (EFF) y European Digital Rights (EDRi) han celebrado la votación del Parlamento como 'una victoria histórica para la privacidad' y han advertido de que cualquier intento de la Comisión de reintroducir el escaneo masivo por vía administrativa equivaldría a 'ignorar la voluntad democrática del Parlamento Europeo'. El debate, que enfrenta dos derechos fundamentales —la privacidad de las comunicaciones y la protección de los menores—, no tiene solución técnica sencilla y probablemente definirá la política digital europea durante la próxima década.
El Parlamento Europeo, autor de la votación que ha desencadenado la crisis, ha respondido a la convocatoria de la Comisión con una declaración de la presidenta Metsola en la que defiende que 'el Parlamento ha legislado con claridad y corresponde a la Comisión y a las empresas adaptarse, no al revés'. La declaración, breve pero contundente, refleja la tensión institucional entre un Parlamento que ha ejercido su función legislativa con una mayoría amplia y una Comisión que considera que la decisión parlamentaria ha creado un vacío operativo que necesita ser llenado con urgencia. El comisario Breton, en una entrevista concedida a Le Monde el sábado por la noche, ha sido inusualmente directo: 'No vamos a permitir que tres empresas californianas decidan unilateralmente cómo se aplica el derecho europeo en territorio europeo'. La frase, que anticipa una posición regulatoria agresiva, ha sido recibida con satisfacción por los gobiernos de Francia, Alemania y España —cuyos ministros del Interior habían expresado preocupación por la suspensión del escaneo de Meta— y con escepticismo por los gobiernos nórdicos, que consideran que la Comisión debería respetar la decisión del Parlamento sin intentar suavizarla por la puerta de atrás. La consulta del 5 de mayo se perfila, en suma, como el campo de batalla donde se definirá el equilibrio entre privacidad y seguridad en la era digital europea.
Las implicaciones económicas del scramble tecnológico empiezan a dejarse sentir en los mercados. Las acciones de Meta cayeron un 2,3% en la sesión del viernes en el Nasdaq tras el anuncio de la suspensión del escaneo, un movimiento que los analistas atribuyen no tanto a la decisión en sí como a la incertidumbre regulatoria que genera y al riesgo de sanciones millonarias si la Comisión considera que las medidas unilaterales de la compañía constituyen una infracción. Apple cedió un 1,1% y Alphabet (Google) un 0,8%, en ambos casos con volúmenes de negociación superiores a la media, lo que sugiere que los inversores institucionales están reposicionando sus carteras ante lo que perciben como un endurecimiento regulatorio inminente. En el Ibex 35, que cerró el viernes en 13.205 puntos, el impacto ha sido más difuso pero detectable: Telefónica subió un 0,4% y Cellnex un 0,6%, movimientos que los analistas interpretan como un reflejo de la expectativa de que las restricciones a las big tech norteamericanas favorezcan a los operadores europeos de telecomunicaciones e infraestructuras digitales. El sector tecnológico europeo en su conjunto, representado por el índice STOXX Europe 600 Technology, cedió un 0,3% en la sesión del viernes pero las firmas especializadas en privacidad y ciberseguridad —como la francesa Atos, la alemana Secunet y la española Panda Security— registraron subidas de entre el 1,5% y el 3,2%, un indicio de que los inversores anticipan un aumento de la demanda de servicios de cumplimiento regulatorio.
La consulta del 5 de mayo será el primer gran test de la capacidad regulatoria de la Comisión Von der Leyen II en materia digital, y su resultado determinará no solo el futuro de la privacidad en Europa sino la credibilidad del modelo regulatorio europeo ante el mundo. Si Bruselas logra establecer unas directrices técnicas claras que satisfagan simultáneamente a los defensores de la privacidad y a las organizaciones de protección infantil, el episodio quedará como una demostración de que el sistema institucional europeo puede gestionar crisis regulatorias complejas con rapidez y eficacia. Si, por el contrario, la consulta se convierte en un campo de batalla entre lobbies tecnológicos, ONG y gobiernos nacionales sin que la Comisión logre imponer una línea coherente, el scramble de primavera de 2026 pasará a la historia como el momento en que el modelo regulatorio europeo —el llamado 'Efecto Bruselas' que ha exportado estándares de privacidad a todo el mundo— empezó a resquebrajarse bajo el peso de sus propias contradicciones. Los 18 días que quedan hasta el 5 de mayo serán, en cualquier caso, los más intensos que el sector tecnológico europeo haya vivido desde la entrada en vigor del RGPD en mayo de 2018.

